脆弱性
見つかった脆弱性の読み方、重大度、修正版、対応状況の管理。
登録したパッケージのバージョンに影響する脆弱性は、OSV(Open Source Vulnerabilities)のデータベースで調べています。GitHub Security Advisories や PyPI のアドバイザリなど、主要なデータを横断して確認できます。
一覧の見方
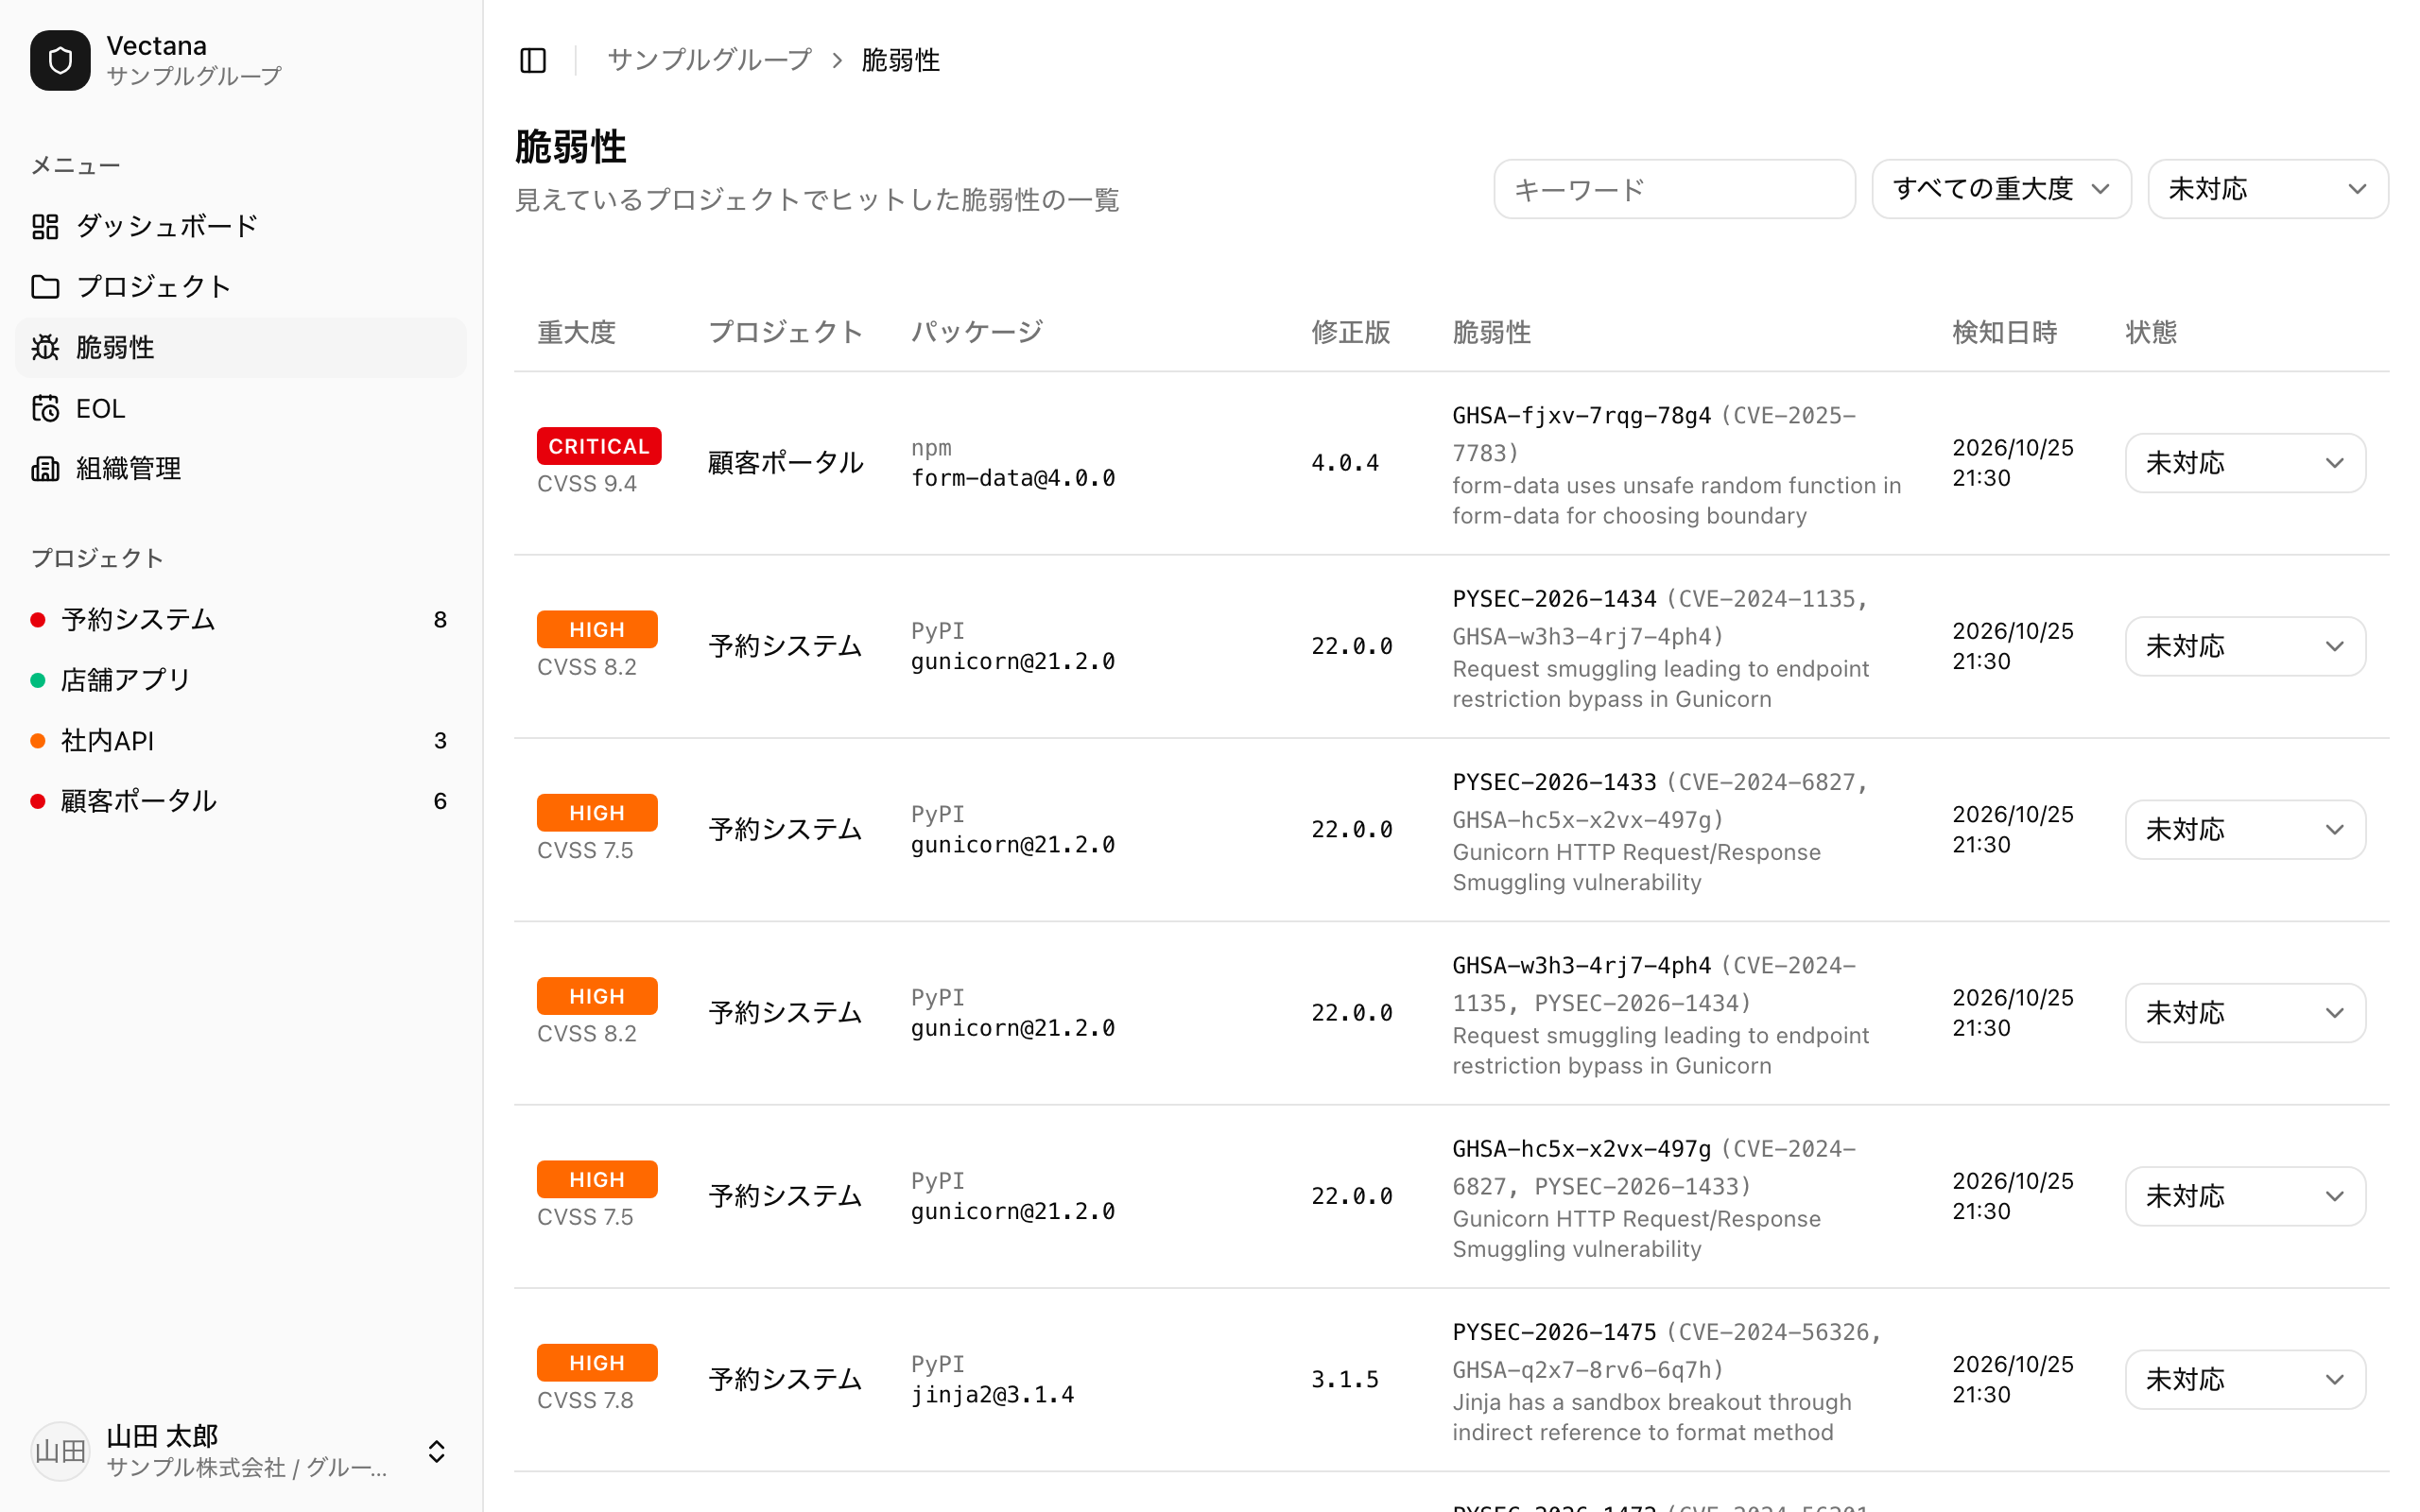
サイドバーの「脆弱性」で、見えているプロジェクト全体の脆弱性を確認できます。プロジェクトの「脆弱性」タブでは、そのプロジェクトの分だけが表示されます。
| 列 | 内容 |
|---|---|
| 重大度 | CRITICAL / HIGH / MEDIUM / LOW / UNKNOWN と、分かる場合は CVSS スコア |
| プロジェクト | 影響を受けるプロジェクト |
| パッケージ | エコシステムとパッケージ名・バージョン |
| 修正版 | 今のバージョンより新しい修正版のうち、もっとも小さいバージョン。ここまで上げれば解消します |
| 脆弱性 | 脆弱性の ID(GHSA・PYSEC など)と CVE などの別名、概要。ID を押すと osv.dev の詳細が開きます |
| 検知日時 | Vectana が最初に見つけた日時 |
| 状態 | 対応状況 |
一覧は重大度の高い順に並びます。右上でキーワード・重大度・状態で絞り込めます。
重大度について
重大度はアドバイザリに記載された評価(GitHub の Critical / High / Moderate / Low など)を優先し、ない場合は CVSS スコアから判定します(9.0 以上: CRITICAL、7.0 以上: HIGH、4.0 以上: MEDIUM、それ未満: LOW)。どちらもない場合は UNKNOWN になります。
対応状況を管理する
各行の「状態」を切り替えて、対応状況を記録します。
| 状態 | 使いどころ |
|---|---|
| 未対応 | 見つかったばかり。ダッシュボードの件数に含まれます |
| 確認済み | 内容を確認した。影響の調査中や、アップデート待ちなど |
| 無視 | 影響がない(その機能を使っていない、など)と判断した |
「確認済み」と「無視」にしたものは、ダッシュボードの未対応の件数に含まれず、通知もされません。状態を変えられるのは、プロジェクトのメンバー以上のロールを持つ人です。
解消する
脆弱性を解消するには、パッケージを修正版以上に上げてから、新しい lockfile を 取り込み直します。古いバージョンが登録から消えると、その検知結果も消えます。