パッケージの登録
監視するパッケージを手で登録する方法と、lockfile・mise.toml を取り込む方法。
脆弱性と EOL のチェックは、プロジェクトに登録したパッケージのバージョンに対して行います。プロジェクトの「パッケージ」タブで登録します。
lockfile を取り込む(おすすめ)
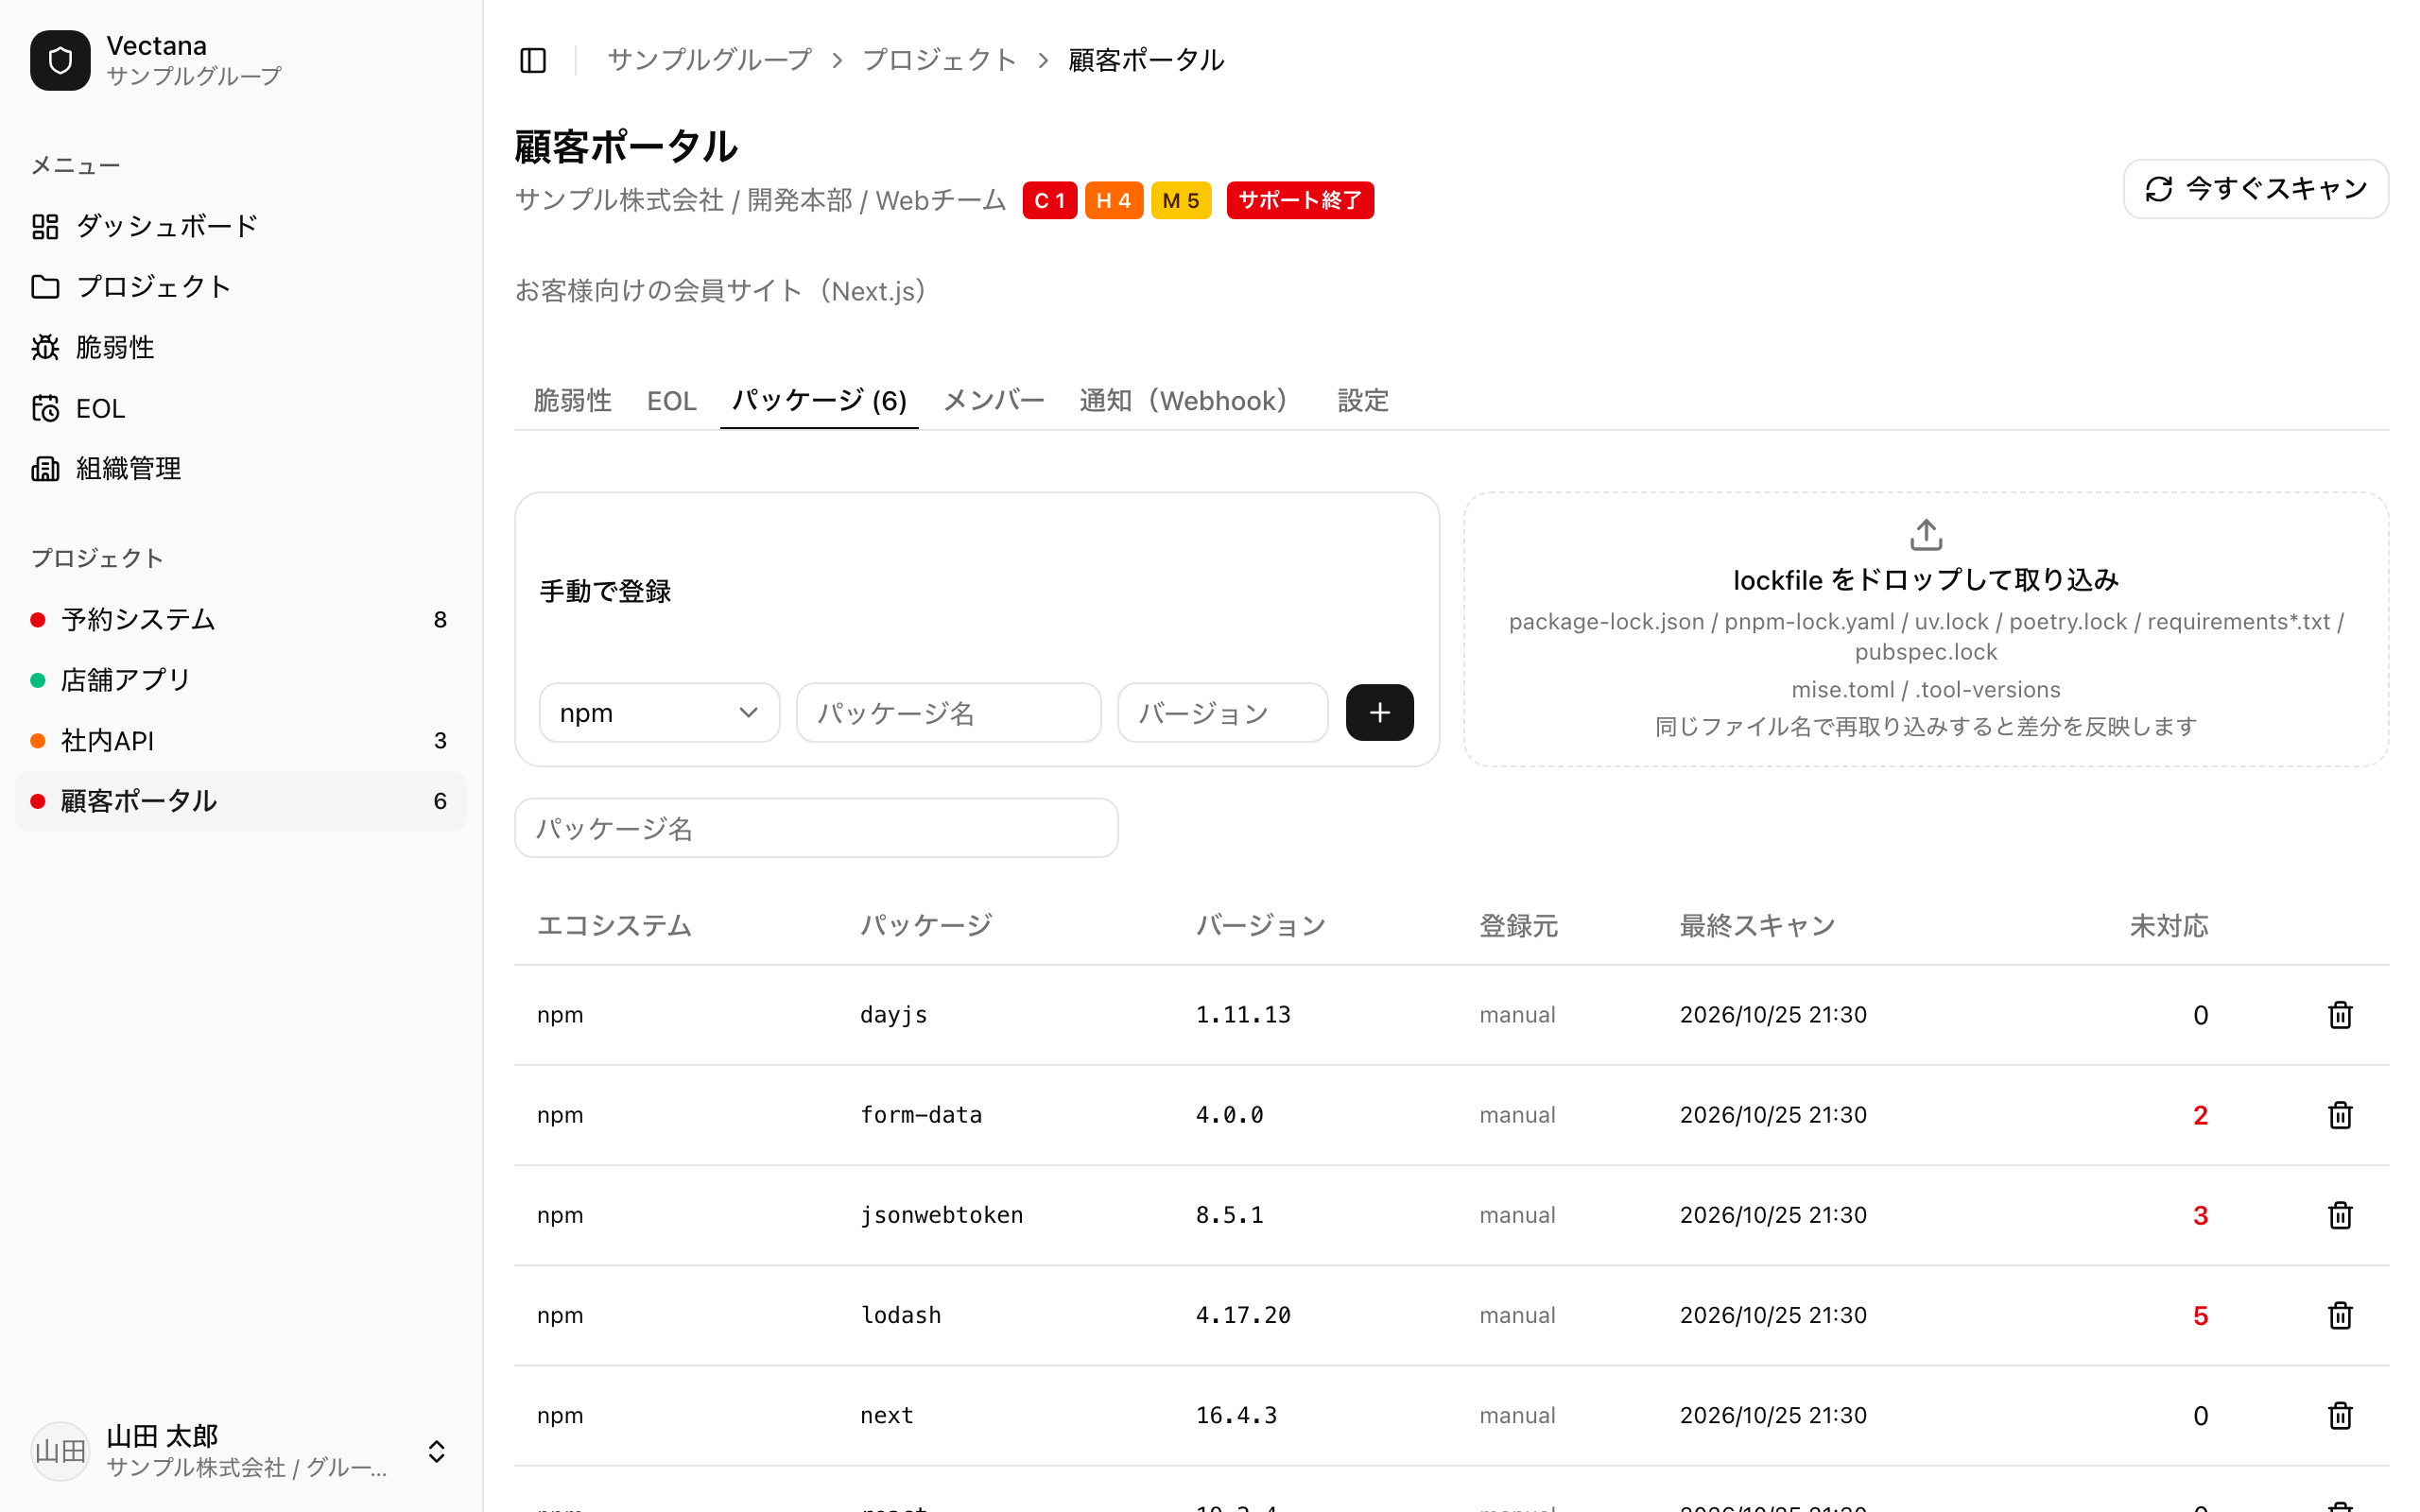
ドロップ欄に lockfile をドラッグ&ドロップするか、クリックしてファイルを選びます。複数のファイルを一度に取り込むこともできます。
| ファイル | 種類 |
|---|---|
package-lock.json / npm-shrinkwrap.json |
npm |
pnpm-lock.yaml |
npm(pnpm) |
uv.lock / poetry.lock |
PyPI |
requirements.txt(requirements-dev.txt など、名前に requirements を含む .txt) |
PyPI |
pubspec.lock |
Pub(Dart / Flutter) |
mise.toml / .tool-versions |
ランタイム(EOL に登録されます) |
取り込むと、すぐにバックグラウンドで脆弱性と EOL のチェックが始まります。
取り込み直す
同じファイル名で取り込み直すと、差分だけが反映されます。
- 前回にはなかったパッケージは追加されます
- 前回はあって今回はないパッケージは削除されます(検知結果も一緒に消えます)
- 手で登録したパッケージには影響しません
依存関係を更新したら、新しい lockfile を取り込み直してください。古いバージョンの検知結果が消えて、最新の状態になります。
手で登録する
「手動で登録」で、エコシステム・パッケージ名・バージョンを入力して追加します。
対応しているエコシステムは npm / PyPI / Pub / Maven / Go / crates.io / RubyGems / Packagist / NuGet です。Maven は グループID:アーティファクトID(例: org.springframework.boot:spring-boot)の形で入力します。
パッケージの一覧
一覧では、エコシステム・パッケージ名・バージョン・登録元(手動またはファイル名)・最終スキャン日時・未対応の脆弱性の件数を確認できます。不要になったパッケージは右端のゴミ箱で削除できます。
チェックのタイミング
- パッケージを登録・取り込みした直後
- 定期チェック(初期設定では 6 時間ごと。間隔はサーバーの設定で変えられます)
- プロジェクト画面の「今すぐスキャン」を押したとき